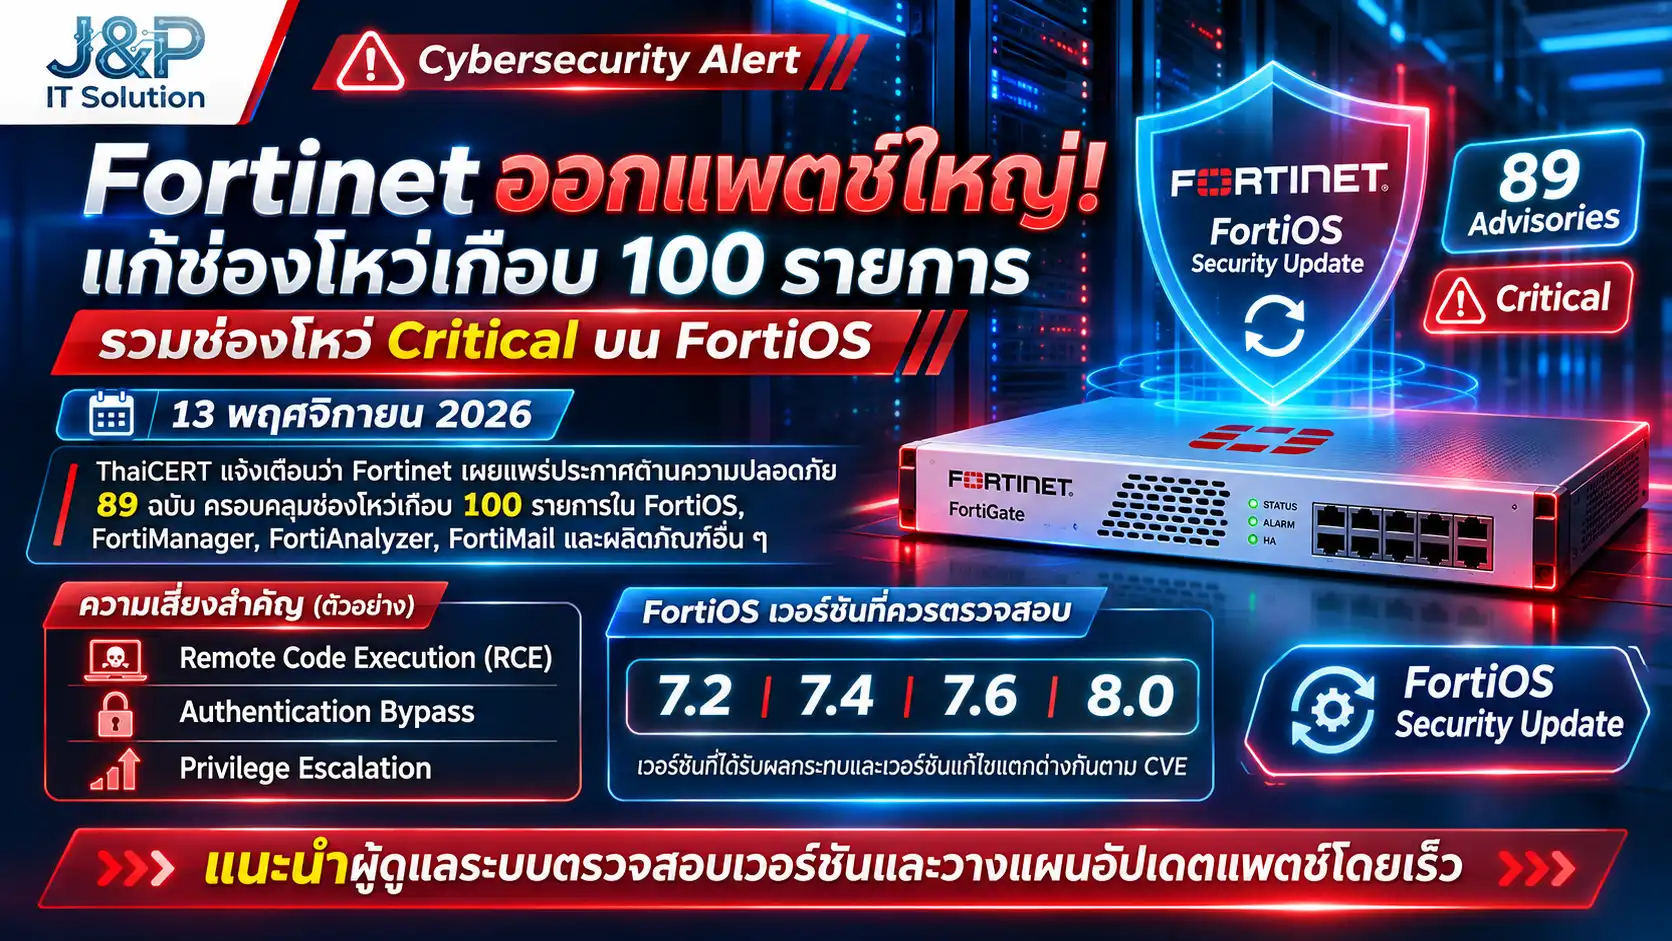
องค์กรที่ใช้งานอุปกรณ์ Firewall และโซลูชันด้าน Cyber Security ของ Fortinet ควรเร่งตรวจสอบระบบ หลังบริษัทเผยแพร่ประกาศด้านความปลอดภัยจำนวน 89 ฉบับ ครอบคลุมช่องโหว่เกือบ 100 รายการในผลิตภัณฑ์หลายประเภท รวมถึง FortiOS, FortiManager, FortiAnalyzer, FortiMail, FortiAuthenticator และ FortiClient โดยมีช่องโหว่ระดับ Critical และ High หลายรายการที่อาจส่งผลต่อความปลอดภัยของเครือข่ายองค์กร
เมื่อวันที่ 13 พฤศจิกายน 2569 ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ หรือ ThaiCERT ได้เผยแพร่ประกาศแจ้งเตือนเกี่ยวกับช่องโหว่ดังกล่าว พร้อมแนะนำให้ผู้ดูแลระบบตรวจสอบผลิตภัณฑ์และเวอร์ชันซอฟต์แวร์ที่ใช้งานอยู่ และดำเนินการติดตั้ง Security Update ตามประกาศ Fortinet Product Security Incident Response Team (PSIRT)
ช่องโหว่บางรายการอาจเปิดโอกาสให้ผู้โจมตีสามารถรันคำสั่งจากระยะไกล (Remote Code Execution: RCE) ข้ามกระบวนการยืนยันตัวตน (Authentication Bypass) ยกระดับสิทธิ์ หรือเข้าถึงข้อมูลสำคัญโดยไม่ได้รับอนุญาต ทั้งนี้ ความเสี่ยงขึ้นอยู่กับผลิตภัณฑ์ เวอร์ชัน การตั้งค่าระบบ และความสามารถในการเข้าถึงบริการที่มีช่องโหว่
สำหรับระบบ FortiOS ผู้ดูแลระบบควรให้ความสำคัญกับเวอร์ชันสาย 7.2, 7.4, 7.6 และ 8.0 รวมถึงตรวจสอบระบบที่ใช้ FortiManager และ FortiAnalyzer เนื่องจากมีช่องโหว่บางรายการที่ส่งผลกระทบต่อบริการบริหารจัดการอุปกรณ์และระบบเครือข่ายจากส่วนกลาง
Fortinet ออก Security Advisory 89 ฉบับ เกิดอะไรขึ้น
Fortinet เป็นผู้พัฒนาโซลูชันด้าน Network Security และ Cyber Security ซึ่งมีผลิตภัณฑ์สำคัญอย่าง FortiGate Firewall, FortiOS, FortiManager, FortiAnalyzer, FortiMail และ FortiClient ที่ใช้งานในองค์กรจำนวนมาก
การเผยแพร่ Security Advisory ครั้งนี้เป็นส่วนหนึ่งของกระบวนการเปิดเผยและแก้ไขช่องโหว่ด้านความปลอดภัยของ Fortinet โดยมีประกาศจำนวน 89 ฉบับ ครอบคลุมช่องโหว่เกือบ 100 รายการ ซึ่งรวมถึงช่องโหว่ระดับ Critical ที่อาจสร้างความเสียหายต่อระบบสำคัญขององค์กรได้หากถูกนำไปใช้โจมตีสำเร็จ
หน่วยงาน NHS England Digital รายงานว่าชุดประกาศเดือนพฤศจิกายน 2569 ครอบคลุมช่องโหว่ 98 รายการ โดยมีช่องโหว่ระดับ Critical จำนวน 19 รายการ ขณะที่ ThaiCERT ใช้คำว่าเกือบ 100 รายการในการแจ้งเตือน
ประเด็นสำคัญของการแจ้งเตือน ได้แก่
- Security Advisory: จำนวน 89 ฉบับ
- ช่องโหว่ที่ครอบคลุม: เกือบ 100 รายการ
- ระดับความรุนแรง: พบทั้ง Critical และ High
- ประเภทความเสี่ยง: RCE, Authentication Bypass, Privilege Escalation และ Information Disclosure
- ผลิตภัณฑ์สำคัญ: FortiOS, FortiManager, FortiAnalyzer, FortiMail, FortiAuthenticator และ FortiClient
- แนวทางรับมือ: ตรวจสอบ CVE และติดตั้ง Security Patch ตามประกาศ Fortinet PSIRT
อย่างไรก็ตาม จำนวนประกาศ Security Advisory ไม่ได้หมายความว่าอุปกรณ์ Fortinet ทุกเครื่องมีช่องโหว่ทั้งหมด 89 หรือ 98 รายการ เนื่องจากช่องโหว่แต่ละรายการส่งผลกระทบต่อผลิตภัณฑ์ เวอร์ชัน และส่วนประกอบที่แตกต่างกัน
ผลิตภัณฑ์ Fortinet ที่ได้รับผลกระทบ
การแจ้งเตือนครั้งนี้ครอบคลุมผลิตภัณฑ์หลายประเภท ทั้งอุปกรณ์ Firewall ระบบบริหารจัดการจากส่วนกลาง ระบบวิเคราะห์ Log ระบบความปลอดภัยอีเมล และซอฟต์แวร์สำหรับเครื่องผู้ใช้งาน
| ผลิตภัณฑ์ | หน้าที่หลัก | ความเสี่ยงที่เกี่ยวข้อง |
|---|---|---|
| FortiOS | ระบบปฏิบัติการ FortiGate Firewall | Authentication Bypass และการเข้าถึงสิทธิ์ระดับสูง |
| FortiManager | บริหารจัดการอุปกรณ์ Fortinet จากส่วนกลาง | RCE และการเข้าถึงบริการบริหารจัดการโดยไม่ได้รับอนุญาต |
| FortiAnalyzer | จัดเก็บและวิเคราะห์ Log ด้านความปลอดภัย | RCE และช่องโหว่ใน API |
| FortiMail | ระบบรักษาความปลอดภัยอีเมล | RCE, SQL Injection และ Account Takeover ในบางช่องโหว่ |
| FortiAuthenticator | ระบบยืนยันตัวตนและบริหารจัดการ Identity | ช่องโหว่ที่อาจกระทบความปลอดภัยของบริการ |
| FortiClient | Endpoint Security และ VPN Client | RCE ผ่าน Local API ในบางเวอร์ชัน |
การตรวจสอบความเสี่ยงต้องพิจารณาทั้งรุ่นอุปกรณ์ Firmware Version บริการที่เปิดใช้งาน และรูปแบบการเข้าถึงเครือข่าย โดยเฉพาะระบบที่มี Management Interface หรือ API เปิดให้เข้าถึงจากเครือข่ายที่ไม่เชื่อถือ
5 ช่องโหว่ Critical ที่องค์กรควรรู้จัก
จากข้อมูลของ ThaiCERT พบช่องโหว่ระดับ Critical หลายรายการที่มีความสำคัญต่อระบบ Network Security และระบบบริหารจัดการขององค์กร โดยตัวอย่างที่ควรให้ความสำคัญมีดังนี้
| CVE | CVSS v3 | ผลิตภัณฑ์หลัก | ความเสี่ยง |
|---|---|---|---|
| CVE-2026-126170 | 9.8 | FortiManager, FortiAnalyzer | Remote Code Execution |
| CVE-2026-126253 | 9.3 | FortiOS | Authentication Bypass ผ่าน OSPF |
| CVE-2026-126261 | 9.0 | FortiManager | RCE ผ่านบริการ FGFM |
| CVE-2026-126259 | 9.0 | FortiOS | เข้าถึงการดำเนินการด้วยสิทธิ์ Super Admin |
| CVE-2026-121529 | 9.1 | FortiClient | Remote Code Execution |
1. CVE-2026-126170: ช่องโหว่ RCE ใน FortiManager และ FortiAnalyzer
CVE-2026-126170 เป็นช่องโหว่ระดับ Critical คะแนน CVSS v3 9.8 เกิดจากข้อผิดพลาดประเภท Improper Encoding or Escaping of Output ในส่วน JSON API ของ FortiManager และ FortiAnalyzer รวมถึงผลิตภัณฑ์ที่เกี่ยวข้อง
ช่องโหว่อาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนส่ง HTTP Request ที่เป็นอันตราย เพื่อใช้ประโยชน์จากช่องโหว่และรันโค้ดบนบริการที่ได้รับผลกระทบได้ โดยขึ้นอยู่กับการเปิดใช้งาน API และการตั้งค่าระบบ
ระบบ FortiManager และ FortiAnalyzer มีบทบาทสำคัญในการบริหารจัดการอุปกรณ์และข้อมูลด้านความปลอดภัยขององค์กร หากระบบเหล่านี้ถูกควบคุมโดยผู้ไม่หวังดี อาจส่งผลกระทบต่อข้อมูลหรือการบริหารจัดการโครงสร้างพื้นฐานด้านความปลอดภัยได้
2. CVE-2026-126253: Authentication Bypass บน FortiOS
CVE-2026-126253 เป็นช่องโหว่ระดับ Critical คะแนน CVSS v3 9.3 เกี่ยวข้องกับการข้ามขั้นตอนยืนยันตัวตนในส่วนการทำงานของโปรโตคอล OSPF บน FortiOS
ผู้โจมตีที่สามารถเข้าถึงเครือข่ายในส่วนที่เกี่ยวข้องกับ OSPF อาจส่งข้อมูล Link-State Advertisement (LSA) ที่ไม่ได้รับอนุญาต เพื่อส่งผลกระทบต่อการกำหนดเส้นทางการรับส่งข้อมูลภายในเครือข่าย
OSPF เป็น Routing Protocol ที่ใช้แลกเปลี่ยนข้อมูลเส้นทางระหว่างอุปกรณ์เครือข่าย โดยเฉพาะในระบบองค์กรที่มีหลายเครือข่ายและต้องการกำหนดเส้นทางแบบ Dynamic Routing
ดังนั้น ช่องโหว่นี้จึงมีความสำคัญต่อองค์กรที่ใช้งาน OSPF บน FortiGate โดยไม่ได้หมายความว่า FortiGate ทุกเครื่องจะถูกโจมตีผ่านช่องทางดังกล่าวได้โดยไม่มีเงื่อนไข
3. CVE-2026-126261: RCE ผ่าน FortiGate–FortiManager Protocol
CVE-2026-126261 เป็นช่องโหว่ระดับ Critical คะแนน CVSS v3 9.0 ประเภท Improper Authorization ใน FortiManager
ช่องโหว่อาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตน และสามารถเข้าถึงบริการ FortiGate–FortiManager Protocol (FGFM) ส่งข้อมูลที่สร้างขึ้นเป็นพิเศษเพื่อโจมตีระบบและนำไปสู่การรันคำสั่งจากระยะไกล
FGFM เป็นส่วนประกอบสำคัญในการสื่อสารระหว่าง FortiGate และ FortiManager จึงควรจำกัดการเข้าถึงบริการดังกล่าวเฉพาะอุปกรณ์และเครือข่ายที่ได้รับอนุญาต
4. CVE-2026-126259: เสี่ยงดำเนินการด้วยสิทธิ์ Super Admin
CVE-2026-126259 เป็นช่องโหว่ระดับ Critical คะแนน CVSS v3 9.0 ประเภท Missing Authentication for Critical Function บน FortiOS
ช่องโหว่นี้เกี่ยวข้องกับการประมวลผลข้อมูล High Availability (HA) โดยอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนดำเนินการที่ไม่ได้รับอนุญาตด้วยสิทธิ์ระดับ Super Admin ภายใต้เงื่อนไขการตั้งค่าบางรูปแบบ
ระบบที่ควรตรวจสอบเป็นพิเศษคือสภาพแวดล้อมที่ใช้งาน FortiGate Session Life Support Protocol (FGSP) ร่วมกับ standalone-config-sync หรือ Autoscale ตามรายละเอียดในประกาศของผู้ผลิต
เนื่องจากช่องโหว่นี้มีเงื่อนไขเกี่ยวกับการกำหนดค่า HA จึงต้องตรวจสอบรูปแบบการติดตั้งจริงก่อนประเมินความเสี่ยง
5. CVE-2026-121529: ช่องโหว่ Fortinet2Shell ใน FortiClient
CVE-2026-121529 เป็นช่องโหว่ระดับ Critical คะแนน CVSS v3 9.1 ใน Local API ของ FortiClient สำหรับ Windows และ macOS โดยนักวิจัยเรียกช่องโหว่นี้ว่า Fortinet2Shell
ปัญหาเกี่ยวข้องกับการตรวจสอบ Origin ของคำขอที่ส่งเข้ามายัง Local API ซึ่งอาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากช่องโหว่เพื่อรันโค้ดบนเครื่องที่ได้รับผลกระทบ
อย่างไรก็ตาม การโจมตีช่องโหว่นี้จำเป็นต้องมีการโต้ตอบจากผู้ใช้งาน เช่น การเข้าเว็บไซต์ที่เป็นอันตราย จึงแตกต่างจากช่องโหว่ RCE บางประเภทที่ไม่ต้องอาศัยการกระทำของผู้ใช้
FortiOS เวอร์ชันใดต้องตรวจสอบและอัปเดต
สำหรับองค์กรที่ใช้งาน FortiGate Firewall ควรตรวจสอบ FortiOS Version ปัจจุบัน และเปรียบเทียบกับเวอร์ชันที่ได้รับผลกระทบจาก Security Advisory ของ Fortinet
ThaiCERT ระบุช่วงเวอร์ชันที่ต้องตรวจสอบสำหรับช่องโหว่บางรายการ พร้อมแนวทางอัปเดตเบื้องต้นดังนี้
| FortiOS | เวอร์ชันที่ควรตรวจสอบ | เวอร์ชันแก้ไขที่ควรพิจารณา |
|---|---|---|
| 8.0 | 8.0.0–8.0.1 | 8.0.2 หรือใหม่กว่า |
| 7.6 | 7.6.0–7.6.7 | 7.6.8 หรือใหม่กว่า |
| 7.4 | 7.4.0–7.4.12 | 7.4.13 หรือใหม่กว่า |
| 7.2 | 7.2.0–7.2.13 | 7.2.14 หรือใหม่กว่า |
ข้อควรระวัง: ตารางนี้เป็นแนวทางตรวจสอบเบื้องต้น ไม่ได้หมายความว่า FortiOS ทุกเวอร์ชันในช่วงดังกล่าวได้รับผลกระทบจาก CVE ทุกรายการ หรือว่าการอัปเดตตามตัวเลขข้างต้นสามารถแก้ไขช่องโหว่ทุกประเภทได้ทั้งหมด
ก่อนอัปเดต Firmware ผู้ดูแลระบบควรตรวจสอบ Fortinet PSIRT ราย CVE รวมถึง Compatibility, Release Notes และ Recommended Upgrade Path ที่เหมาะสมกับรุ่น FortiGate ที่ใช้งานจริง
FortiManager และ FortiAnalyzer เสี่ยงถูกโจมตีอย่างไร
นอกจาก FortiOS แล้ว ระบบบริหารจัดการเครือข่ายจากส่วนกลางยังเป็นอีกหนึ่งกลุ่มผลิตภัณฑ์ที่องค์กรควรตรวจสอบอย่างใกล้ชิด โดยเฉพาะ FortiManager และ FortiAnalyzer
FortiManager ใช้สำหรับบริหารจัดการอุปกรณ์ FortiGate หลายเครื่องจากส่วนกลาง เช่น การกำหนด Firewall Policy การจัดการ Configuration และการติดตั้งนโยบายไปยังอุปกรณ์ต่าง ๆ
FortiAnalyzer ทำหน้าที่จัดเก็บและวิเคราะห์ Log รวมถึงสร้างรายงานด้าน Network Security เพื่อช่วยให้ผู้ดูแลระบบตรวจสอบเหตุการณ์และพฤติกรรมผิดปกติภายในเครือข่าย
หากระบบบริหารจัดการเหล่านี้ถูกเข้าถึงโดยไม่ได้รับอนุญาต อาจสร้างความเสี่ยงต่อการรักษาความปลอดภัยขององค์กรในวงกว้าง โดยเฉพาะหากผู้โจมตีสามารถใช้สิทธิ์ระดับสูงเข้าถึงข้อมูลหรือเปลี่ยนแปลงการตั้งค่าได้
สำหรับช่องโหว่ CVE-2026-126170 ThaiCERT ระบุว่า FortiManager และ FortiAnalyzer บางเวอร์ชันในสาย 8.0, 7.6, 7.4 และ 7.2 ได้รับผลกระทบ และมีบางสายเวอร์ชันที่ยังต้องติดตามการแก้ไขเพิ่มเติม โดยเฉพาะ FortiManager และ FortiAnalyzer สาย 8.0.2 ที่ยังอยู่ในรายการได้รับผลกระทบของ CVE ดังกล่าวตามข้อมูลที่ตรวจสอบ
ดังนั้น ผู้ดูแลระบบไม่ควรใช้เพียงเลขเวอร์ชันล่าสุดของผลิตภัณฑ์เป็นตัวตัดสินว่าระบบปลอดภัยจากทุกช่องโหว่ แต่ต้องตรวจสอบรายการ CVE ที่เกี่ยวข้องโดยตรง
FortiClient พบช่องโหว่ Fortinet2Shell
สำหรับเครื่องคอมพิวเตอร์ของพนักงานที่ติดตั้ง FortiClient เพื่อใช้ VPN หรือ Endpoint Security ควรตรวจสอบเวอร์ชันซอฟต์แวร์เช่นเดียวกับอุปกรณ์ Firewall
ThaiCERT ระบุว่าช่องโหว่ CVE-2026-121529 ส่งผลกระทบต่อ FortiClient สำหรับ Windows และ macOS บางเวอร์ชัน โดยมีแนวทางอัปเดตดังนี้
| ผลิตภัณฑ์ | เวอร์ชันที่ได้รับผลกระทบ | เวอร์ชันแก้ไข |
|---|---|---|
| FortiClient Windows 7.4 | 7.4.0–7.4.7 | 7.4.8 หรือใหม่กว่า |
| FortiClient Windows 7.2 | 7.2.0–7.2.14 | 7.2.15 หรือใหม่กว่า |
| FortiClient macOS 7.4 | 7.4.0–7.4.7 | 7.4.8 หรือใหม่กว่า |
สำหรับ FortiClient Windows PAM และผลิตภัณฑ์ที่เกี่ยวข้อง ควรตรวจสอบรายละเอียดการแก้ไขจาก Fortinet PSIRT เพิ่มเติม เนื่องจากเวอร์ชันและเงื่อนไขแตกต่างกันตามผลิตภัณฑ์
องค์กรที่มีพนักงานทำงานจากระยะไกลควรให้ความสำคัญกับการอัปเดต FortiClient บนอุปกรณ์ Endpoint เพราะแม้ Firewall ส่วนกลางจะได้รับแพตช์แล้ว แต่เครื่องผู้ใช้งานอาจยังคงมีความเสี่ยงจากซอฟต์แวร์ที่ไม่ได้อัปเดต
ผลกระทบต่อ Firewall และระบบเครือข่ายองค์กร
ช่องโหว่ด้าน Cyber Security ในผลิตภัณฑ์ Fortinet อาจสร้างผลกระทบต่อระบบ IT Infrastructure ได้หลายด้าน โดยเฉพาะเมื่ออุปกรณ์มีบทบาทสำคัญในการป้องกันเครือข่ายและควบคุมการเข้าถึงข้อมูล
ความเสี่ยงที่องค์กรควรพิจารณา ได้แก่
- Remote Code Execution: ผู้โจมตีอาจสามารถรันคำสั่งบนระบบที่มีช่องโหว่ได้ตามเงื่อนไขของแต่ละ CVE
- Authentication Bypass: การข้ามขั้นตอนยืนยันตัวตนอาจทำให้ผู้โจมตีเข้าถึงบริการที่ไม่ควรได้รับอนุญาต
- Privilege Escalation: ผู้โจมตีอาจยกระดับสิทธิ์เพื่อเข้าถึงฟังก์ชันสำคัญของระบบ
- Configuration Tampering: หากระบบบริหารจัดการถูกควบคุม อาจมีความเสี่ยงต่อการแก้ไข Firewall Policy หรือการตั้งค่า
- Information Disclosure: ข้อมูล Configuration, Log หรือข้อมูลสำคัญบางประเภทอาจถูกเข้าถึงโดยไม่ได้รับอนุญาต
- Service Disruption: การโจมตีอาจส่งผลให้ระบบเครือข่ายหรือบริการรักษาความปลอดภัยหยุดชะงัก
สำหรับองค์กรที่ใช้งาน FortiGate เพื่อปกป้องการเชื่อมต่อระหว่างสำนักงาน สาขา Data Center และ Cloud Infrastructure การดูแลความปลอดภัยของ Firewall จึงมีความสำคัญต่อการรักษาความต่อเนื่องในการดำเนินธุรกิจ
อย่างไรก็ตาม การมีช่องโหว่อยู่ในผลิตภัณฑ์ไม่ได้หมายความว่าอุปกรณ์ทุกเครื่องถูกแฮกแล้ว และจากข้อมูลแจ้งเตือนชุดนี้ยังไม่ควรสรุปว่ามีการใช้ช่องโหว่ทั้งหมดโจมตีจริงในวงกว้าง
แนวทางอัปเดต Firmware และ Security Patch
การติดตั้ง Security Update เป็นแนวทางหลักในการลดความเสี่ยงจากช่องโหว่ที่ได้รับการแก้ไขแล้ว แต่การอัปเดตอุปกรณ์ Network Security ควรดำเนินการตามขั้นตอนที่เหมาะสม เพื่อหลีกเลี่ยงผลกระทบต่อการเชื่อมต่อและระบบงานสำคัญ
1. ตรวจสอบรุ่นอุปกรณ์และ Firmware Version
ผู้ดูแลระบบควรจัดทำรายการอุปกรณ์ Fortinet ที่ใช้งานอยู่ ได้แก่ FortiGate, FortiManager, FortiAnalyzer, FortiMail และผลิตภัณฑ์ที่เกี่ยวข้อง พร้อมบันทึก Model, Firmware Version และสถานะการเชื่อมต่อของแต่ละอุปกรณ์
2. ตรวจสอบ Security Advisory ตาม CVE
นำข้อมูล Firmware Version ไปเปรียบเทียบกับประกาศ Fortinet PSIRT เพื่อระบุว่าอุปกรณ์ได้รับผลกระทบจากช่องโหว่รายการใด และต้องอัปเดตเป็นเวอร์ชันใด
สามารถตรวจสอบประกาศจากผู้ผลิตได้ที่ Fortinet PSIRT Advisories
3. สำรอง Configuration ก่อนอัปเดต
ก่อนติดตั้ง Firmware ควรสำรอง Configuration ของ FortiGate และอุปกรณ์ที่เกี่ยวข้อง พร้อมจัดเก็บไฟล์สำรองในพื้นที่ที่ปลอดภัย และจำกัดสิทธิ์การเข้าถึงให้เฉพาะผู้ดูแลระบบที่ได้รับอนุญาต
4. ตรวจสอบ Recommended Upgrade Path
การอัปเดต Firmware บางเวอร์ชันอาจต้องผ่านเวอร์ชันกลางก่อน จึงไม่ควรข้ามจากเวอร์ชันเก่าไปยังเวอร์ชันใหม่โดยไม่ตรวจสอบลำดับการอัปเดตที่ผู้ผลิตแนะนำ
ผู้ดูแลระบบสามารถตรวจสอบได้จาก Fortinet Upgrade Path Tool
5. วางแผน Maintenance Window
การอัปเดต Firewall อาจทำให้เกิดการรีสตาร์ตหรือการหยุดชะงักของการเชื่อมต่อ จึงควรกำหนดช่วงเวลาบำรุงรักษาที่เหมาะสม แจ้งผู้ใช้งานล่วงหน้า และเตรียมแผนกู้คืนหากเกิดปัญหา
6. ทดสอบระบบหลังอัปเดต
หลังอัปเดต Firmware ควรตรวจสอบ Firewall Policy, NAT, VPN, Routing, HA Status และการเชื่อมต่อกับ FortiManager หรือ FortiAnalyzer ตามระบบที่ใช้งานจริง เพื่อยืนยันว่าบริการสำคัญยังทำงานได้ตามปกติ
มาตรการลดความเสี่ยงเมื่อยังอัปเดตไม่ได้
สำหรับองค์กรที่ยังไม่สามารถติดตั้งแพตช์ได้ทันที ควรใช้มาตรการลดความเสี่ยงชั่วคราวตามคำแนะนำของ Fortinet และ ThaiCERT โดยเฉพาะการจำกัดการเข้าถึงบริการบริหารจัดการและระบบที่เกี่ยวข้องกับช่องโหว่
- จำกัด Management Access: อนุญาตให้เข้าถึงหน้า HTTPS และ SSH Management เฉพาะ Trusted IP Address ที่จำเป็น
- แยก Management Network: ใช้เครือข่ายสำหรับผู้ดูแลระบบโดยเฉพาะ และจำกัดการเชื่อมต่อจากเครือข่ายที่ไม่เชื่อถือ
- ปิดบริการที่ไม่จำเป็น: ตรวจสอบ API และบริการบริหารจัดการที่ไม่ได้ใช้งาน
- จำกัดการเข้าถึง FortiManager: ไม่เปิดบริการ FGFM หรือ Management Interface ให้เข้าถึงจากอินเทอร์เน็ตโดยไม่จำเป็น
- ใช้ Multi-Factor Authentication: เปิดใช้ MFA สำหรับบัญชีผู้ดูแลระบบในส่วนที่รองรับ
- ตรวจสอบ Firewall Policy: ทบทวนกฎการเข้าถึงบริการบริหารจัดการ และยกเลิกสิทธิ์ที่ไม่จำเป็น
- ตรวจสอบ Log: เฝ้าระวังการ Login ผิดปกติ การเปลี่ยน Configuration และการเชื่อมต่อที่ไม่คุ้นเคย
สำหรับช่องโหว่ที่เกี่ยวข้องกับ OSPF, FGSP หรือ HA ผู้ดูแลระบบควรตรวจสอบเงื่อนไขเฉพาะตาม Fortinet PSIRT และหลีกเลี่ยงการปรับเปลี่ยน Routing หรือ HA Configuration โดยไม่มีการประเมินผลกระทบต่อระบบก่อน
ข้อสำคัญ: การจำกัด Management Access หรือการเปิด MFA ไม่สามารถแก้ไขช่องโหว่ทุกประเภทได้ โดยเฉพาะช่องโหว่ที่เกิดในบริการเครือข่ายหรือส่วนประกอบอื่น จึงต้องติดตั้งแพตช์ที่ผู้ผลิตกำหนดเมื่อสามารถดำเนินการได้
Checklist สำหรับผู้ดูแลระบบ IT
ผู้ดูแลระบบ Network และ Cyber Security สามารถใช้รายการตรวจสอบต่อไปนี้เพื่อประเมินความพร้อมของระบบ Fortinet ภายในองค์กร
- Inventory: จัดทำรายการอุปกรณ์ Fortinet และซอฟต์แวร์ที่ใช้งานทั้งหมด
- Version Assessment: ตรวจสอบ Firmware Version และ Software Version ของแต่ละผลิตภัณฑ์
- CVE Matching: เปรียบเทียบเวอร์ชันกับช่องโหว่จาก Fortinet PSIRT
- Risk Prioritization: จัดลำดับความสำคัญ โดยเริ่มจากช่องโหว่ Critical และระบบที่สามารถเข้าถึงจากเครือข่ายที่ไม่เชื่อถือ
- Configuration Backup: สำรอง Configuration ก่อนดำเนินการเปลี่ยนแปลงระบบ
- Patch Planning: ตรวจสอบ Upgrade Path และกำหนด Maintenance Window
- Firmware Upgrade: ติดตั้ง Firmware ที่แก้ไขช่องโหว่ตามประกาศผู้ผลิต
- Security Hardening: จำกัด Management Access และตรวจสอบสิทธิ์ผู้ดูแลระบบ
- Log Review: ตรวจสอบเหตุการณ์ผิดปกติและการแก้ไข Configuration ที่ไม่ได้รับอนุญาต
- Post-Update Verification: ทดสอบ VPN, Routing, Firewall Policy และ HA หลังการอัปเดต
- Continuous Monitoring: ติดตาม Security Advisory และวางแผนตรวจสอบช่องโหว่อย่างต่อเนื่อง
หากพบสัญญาณที่บ่งชี้ว่าอุปกรณ์อาจถูกบุกรุก ควรดำเนินการตามกระบวนการ Incident Response ขององค์กร เก็บหลักฐานที่จำเป็น ตรวจสอบบัญชีผู้ดูแลระบบ และประเมินความจำเป็นในการเปลี่ยน Credentials รวมถึงการกู้คืนระบบจากสถานะที่เชื่อถือได้
สรุป: องค์กรควรตรวจสอบอุปกรณ์ Fortinet โดยเร็ว
การเผยแพร่ Security Advisory จำนวน 89 ฉบับของ Fortinet ในเดือนพฤศจิกายน 2569 เป็นอีกหนึ่งเหตุการณ์สำคัญด้าน Cyber Security ที่องค์กรควรให้ความสนใจ เนื่องจากมีช่องโหว่เกือบ 100 รายการครอบคลุมผลิตภัณฑ์ด้านความปลอดภัยเครือข่ายหลายประเภท
ช่องโหว่ระดับ Critical เช่น CVE-2026-126170, CVE-2026-126253, CVE-2026-126261, CVE-2026-126259 และ CVE-2026-121529 อาจส่งผลต่อความปลอดภัยของระบบบริหารจัดการเครือข่าย การยืนยันตัวตน และอุปกรณ์ Endpoint โดยขึ้นอยู่กับเงื่อนไขของแต่ละช่องโหว่
ผู้ดูแลระบบที่ใช้งาน FortiOS สาย 7.2, 7.4, 7.6 และ 8.0 รวมถึง FortiManager, FortiAnalyzer, FortiMail และ FortiClient ควรตรวจสอบเวอร์ชันที่ติดตั้ง และดำเนินการอัปเดตตามคำแนะนำจาก Fortinet PSIRT โดยเร็ว
นอกจากการติดตั้งแพตช์แล้ว องค์กรควรให้ความสำคัญกับการจำกัด Management Access การตรวจสอบ Log การบริหารสิทธิ์ผู้ใช้งาน และการวางแผนอัปเดต Firmware อย่างต่อเนื่อง เพื่อช่วยลดความเสี่ยงจากช่องโหว่และภัยคุกคามที่เปลี่ยนแปลงอยู่ตลอดเวลา
J&P IT Solution ให้ความสำคัญกับการดูแลระบบ Network Infrastructure, FortiGate Firewall, Cyber Security และ IT Maintenance สำหรับองค์กร พร้อมติดตามข่าวสารด้านความปลอดภัยและช่องโหว่ของระบบ IT เพื่อสนับสนุนการวางแผนป้องกันและบริหารจัดการโครงสร้างพื้นฐานด้านเทคโนโลยีอย่างเหมาะสม
เว็บไซต์: https://www.jpitsolution.com/
แหล่งข่าวและข้อมูลอ้างอิง
- ThaiCERT: แจ้งเตือน Fortinet เผยแพร่อัปเดตแก้ไขช่องโหว่เกือบ 100 รายการ (13 พฤศจิกายน 2569)
- Fortinet: Product Security Incident Response Team (PSIRT) Advisories
- NHS England Digital: Fortinet Releases Security Advisories Addressing Multiple Critical Vulnerabilities (11 November 2026)
- Canadian Centre for Cyber Security: Fortinet Security Advisory AV26-1145 (12 November 2026)
- CIS MS-ISAC: Multiple Vulnerabilities in Fortinet Products Could Allow for Arbitrary Code Execution
- Fortinet: Upgrade Path Tool