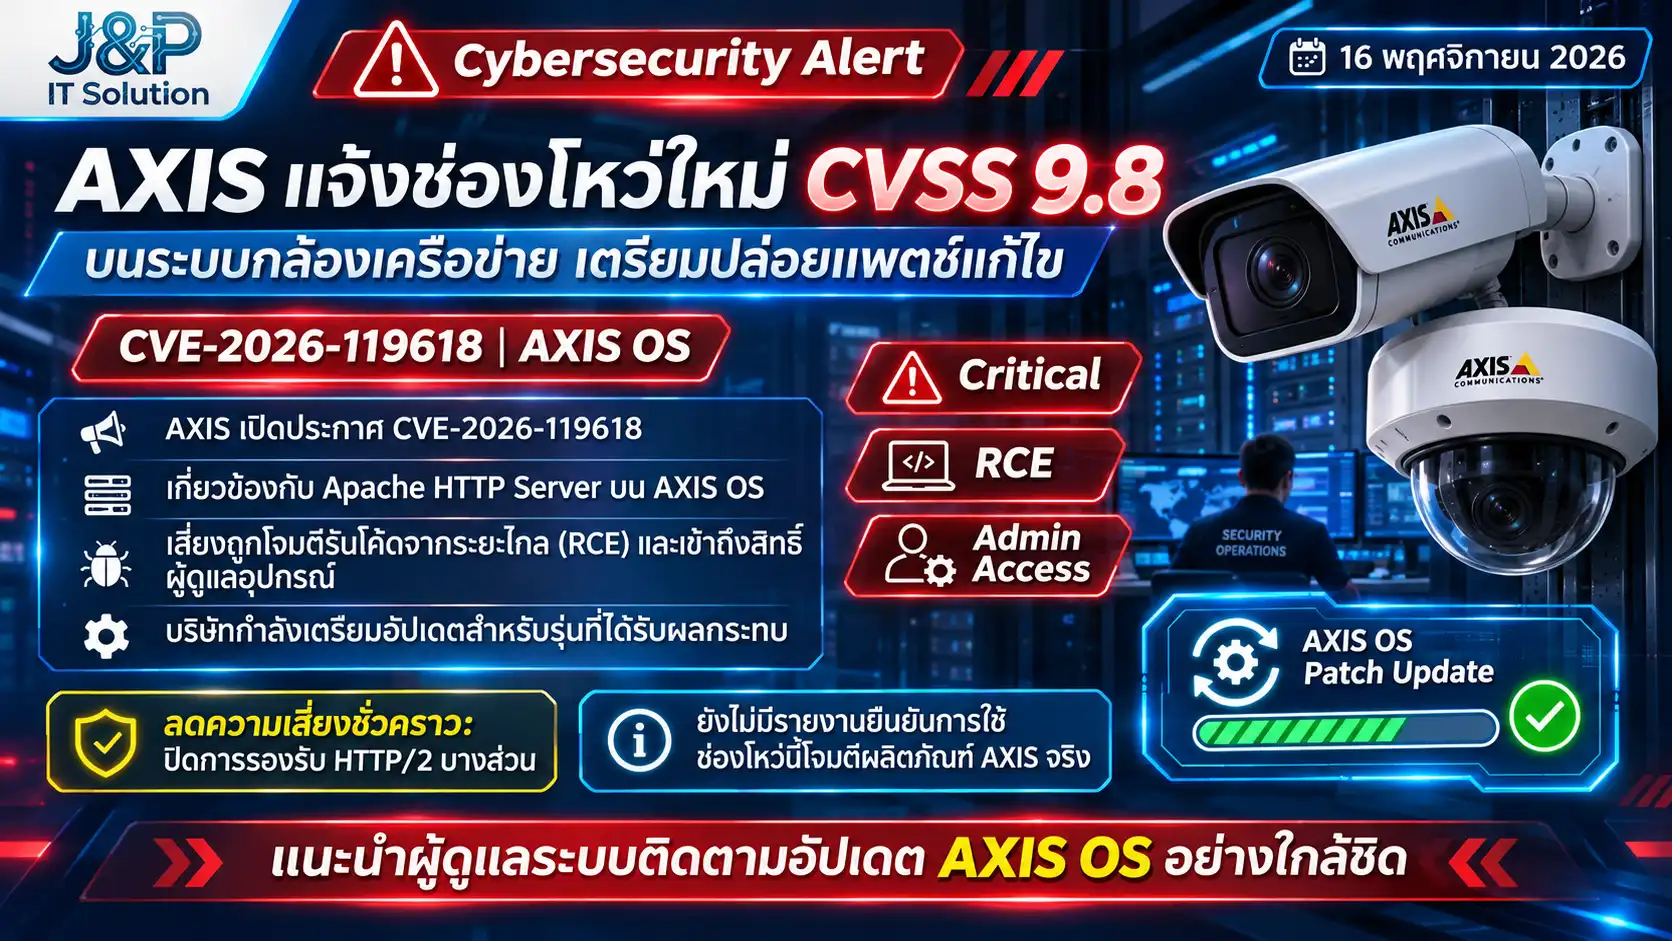
องค์กรที่ใช้งานระบบกล้องวงจรปิดผ่านเครือข่ายควรเพิ่มความระมัดระวัง หลัง AXIS Communications ผู้พัฒนาอุปกรณ์ Network Camera และระบบ Video Surveillance เผยแพร่ประกาศแจ้งเตือนช่องโหว่ด้านความปลอดภัยหมายเลข CVE-2026-119618 ซึ่งมีระดับความรุนแรง Critical และคะแนน CVSS 9.8 โดยเกี่ยวข้องกับ Apache HTTP Server ที่เป็นส่วนประกอบของระบบปฏิบัติการ AXIS OS
ช่องโหว่ดังกล่าวอาจเปิดโอกาสให้ผู้โจมตีจากระยะไกลสามารถรันโค้ดหรือคำสั่งบนอุปกรณ์ที่ได้รับผลกระทบได้โดยไม่จำเป็นต้องผ่านการยืนยันตัวตน หากผู้โจมตีสามารถเข้าถึงบริการที่มีช่องโหว่และระบบเปิดใช้งาน HTTP/2 ภายใต้เงื่อนไขที่เกี่ยวข้อง
AXIS เผยแพร่ Security Advisory เวอร์ชัน 1.0 เมื่อวันที่ 16 พฤศจิกายน 2569 โดยระบุว่า AXIS OS ตั้งแต่เวอร์ชัน 6.50.5.10 ขึ้นไปอยู่ในขอบเขตที่ต้องตรวจสอบ และบริษัทกำลังพัฒนา Service Release สำหรับ AXIS OS ที่ได้รับผลกระทบ พร้อมแนะนำวิธีปิดการรองรับ HTTP/2 ชั่วคราวเพื่อลดความเสี่ยงก่อนแพตช์พร้อมใช้งาน
อย่างไรก็ตาม AXIS ระบุว่า ณ วันที่ออกประกาศ บริษัทไม่ทราบถึงการนำช่องโหว่นี้ไปใช้โจมตีผลิตภัณฑ์เครือข่ายของตนจริง และยังไม่พบ Exploit สาธารณะที่บริษัททราบว่าสามารถใช้โจมตีผลิตภัณฑ์ AXIS ได้ จึงควรมองเหตุการณ์นี้เป็นการแจ้งเตือนช่องโหว่ที่มีความเสี่ยงสูง ไม่ใช่ข้อยืนยันว่ากล้อง AXIS ถูกแฮกไปแล้ว
AXIS ออกประกาศเตือนช่องโหว่ Critical CVSS 9.8
เมื่อวันที่ 16 พฤศจิกายน 2569 AXIS Communications ได้เผยแพร่ Security Advisory เกี่ยวกับ CVE-2026-119618 หลัง Apache Software Foundation ออก Apache HTTP Server เวอร์ชัน 2.4.71 เมื่อวันที่ 11 พฤศจิกายน 2569 เพื่อแก้ไขช่องโหว่ด้านความปลอดภัยในส่วนประกอบ HTTP/2
ช่องโหว่นี้มีความสำคัญต่อระบบ AXIS OS เนื่องจากอุปกรณ์เครือข่ายบางรุ่นใช้งาน Apache HTTP Server เป็นส่วนหนึ่งของบริการ Web Interface ที่ใช้สำหรับเข้าถึงและบริหารจัดการอุปกรณ์ผ่านเครือข่าย
AXIS ระบุว่าการโจมตีที่สำเร็จอาจทำให้ผู้โจมตีได้รับสิทธิ์ระดับผู้ดูแลอุปกรณ์ ซึ่งอาจส่งผลต่อการตั้งค่าระบบและความปลอดภัยของอุปกรณ์ที่ได้รับผลกระทบ
รายละเอียดสำคัญของประกาศ ได้แก่
- CVE ID: CVE-2026-119618
- ระดับความรุนแรง: Critical
- คะแนน CVSS: 9.8 ตามประกาศ AXIS
- ส่วนประกอบที่เกี่ยวข้อง: Apache HTTP Server / mod_http2
- ระบบปฏิบัติการ: AXIS OS
- เวอร์ชันที่อยู่ในขอบเขตประกาศ: AXIS OS 6.50.5.10 หรือใหม่กว่า
- ประเภทช่องโหว่: Remote Code Execution (RCE)
- การยืนยันตัวตน: ผู้โจมตีอาจไม่จำเป็นต้อง Login ก่อน
- สถานะแพตช์ ณ 16 พฤศจิกายน: AXIS กำลังเตรียม Service Release
- มาตรการชั่วคราว: ปิดการรองรับ HTTP/2 ทั้ง h2 และ h2c
CVE-2026-119618 คืออะไร ทำไมจึงอันตราย
CVE-2026-119618 เป็นช่องโหว่ด้านความปลอดภัยในโมดูล mod_http2 ของ Apache HTTP Server ซึ่งเกี่ยวข้องกับการจัดการทรัพยากรหน่วยความจำที่ใช้ร่วมกันระหว่างกระบวนการทำงานหลาย Thread
ช่องโหว่ถูกจัดอยู่ในประเภท CWE-362: Concurrent Execution using Shared Resource with Improper Synchronization ซึ่งหมายถึงข้อผิดพลาดที่เกิดจากกระบวนการหลายส่วนเข้าถึงหรือแก้ไขทรัพยากรเดียวกันโดยไม่มีการประสานการทำงานที่เหมาะสม
ในกรณีนี้ ข้อผิดพลาดเกี่ยวข้องกับการจัดการข้อมูลภายในฟังก์ชัน assign_headers() ของ mod_http2 ซึ่งอาจทำให้เกิดความเสียหายต่อข้อมูลในหน่วยความจำประเภท Heap หรือ Heap Corruption
หากผู้โจมตีสามารถใช้ประโยชน์จากข้อผิดพลาดดังกล่าวได้สำเร็จ อาจทำให้เกิดการรันคำสั่งหรือโค้ดภายใต้สิทธิ์ของบริการ Apache HTTP Server ที่ได้รับผลกระทบ
Remote Code Execution (RCE) คืออะไร
Remote Code Execution เป็นช่องโหว่ที่อาจเปิดโอกาสให้ผู้โจมตีสามารถสั่งให้ระบบเป้าหมายรันโค้ดหรือคำสั่งจากระยะไกลได้ โดยไม่จำเป็นต้องเข้าถึงอุปกรณ์ทางกายภาพ
ระดับผลกระทบขึ้นอยู่กับสิทธิ์ของบริการที่มีช่องโหว่ การตั้งค่าระบบ และมาตรการรักษาความปลอดภัยเพิ่มเติมของอุปกรณ์นั้น ๆ
สำหรับผลิตภัณฑ์ AXIS ผู้ผลิตประเมินว่าช่องโหว่นี้อาจนำไปสู่การเข้าถึงสิทธิ์ผู้ดูแลอุปกรณ์ ซึ่งเป็นเหตุผลสำคัญที่องค์กรควรตรวจสอบและแก้ไขโดยเร็ว
ทำไม HTTP/2 จึงเกี่ยวข้องกับช่องโหว่นี้
HTTP/2 เป็นโปรโตคอลสำหรับการสื่อสารระหว่าง Client และ Web Server โดยรองรับการส่งคำขอหลายรายการผ่านการเชื่อมต่อเดียว เพื่อเพิ่มประสิทธิภาพการรับส่งข้อมูล
โมดูล mod_http2 ทำหน้าที่จัดการการเชื่อมต่อ HTTP/2 ภายใน Apache HTTP Server และรองรับการประมวลผลคำขอหลายรายการพร้อมกัน
ข้อผิดพลาดด้านการจัดการหน่วยความจำร่วมกันในส่วนนี้ทำให้ระบบที่เปิดใช้งาน HTTP/2 มีความเสี่ยง ขณะที่ระบบที่รองรับเฉพาะ HTTP/1.1 ไม่อยู่ภายใต้เงื่อนไขการโจมตีของช่องโหว่รายการนี้
AXIS OS เวอร์ชันใดได้รับผลกระทบ
จากประกาศ Security Advisory ของ AXIS ระบุว่าผลิตภัณฑ์และบริการที่ใช้งาน AXIS OS 6.50.5.10 หรือใหม่กว่า อยู่ในขอบเขตประกาศและควรได้รับการตรวจสอบ
อย่างไรก็ตาม การระบุเวอร์ชันดังกล่าวไม่ได้หมายความว่ากล้อง AXIS ทุกเครื่องหรืออุปกรณ์ที่ใช้ AXIS OS ทุกรุ่นมีการตั้งค่าที่เปิดให้โจมตีได้เหมือนกันทั้งหมด
ผู้ดูแลระบบจำเป็นต้องตรวจสอบรุ่นอุปกรณ์ AXIS OS Version การเปิดใช้งาน HTTP/2 และสถานะการเผยแพร่แพตช์ตามผลิตภัณฑ์ที่ติดตั้งจริง
| รายการตรวจสอบ | รายละเอียด |
|---|---|
| ผลิตภัณฑ์ | อุปกรณ์เครือข่าย AXIS ที่ใช้ AXIS OS |
| เวอร์ชันตามประกาศ | AXIS OS 6.50.5.10 หรือใหม่กว่า |
| ส่วนประกอบ | Apache HTTP Server / mod_http2 |
| เงื่อนไขสำคัญ | การเปิดใช้งาน HTTP/2 ผ่าน h2 หรือ h2c |
| การแก้ไขถาวร | AXIS OS Service Release ที่อัปเดต Apache เป็น 2.4.71 |
| สถานะ ณ 16 พ.ย. 2569 | ผู้ผลิตกำลังเตรียมแพตช์ |
สำหรับอุปกรณ์ที่ยังอยู่ในระยะสนับสนุนแต่ไม่ได้อยู่ใน AXIS OS Track ที่ระบุ AXIS ระบุว่าจะจัดเตรียมแพตช์ตามรอบการบำรุงรักษาและเผยแพร่ซอฟต์แวร์ที่เกี่ยวข้อง
สามารถตรวจสอบอัปเดตได้จาก AXIS Device Software และประกาศ Security Advisory ของผู้ผลิต
ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ได้อย่างไร
ช่องโหว่ CVE-2026-119618 เกี่ยวข้องกับการประมวลผลคำขอ HTTP/2 ภายใน Apache HTTP Server โดยผู้โจมตีต้องสามารถเข้าถึงบริการเครือข่ายที่มีช่องโหว่ได้ก่อน
เมื่อบริการได้รับคำขอ HTTP/2 ที่ทำให้เกิดเงื่อนไขผิดพลาด การทำงานของ Thread หลายส่วนอาจเข้าถึงหน่วยความจำร่วมกันอย่างไม่เหมาะสม จนเกิด Heap Corruption และอาจนำไปสู่ Remote Code Execution
ลักษณะความเสี่ยงสามารถอธิบายโดยสรุปดังนี้
- เข้าถึงบริการที่มีความเสี่ยง: ผู้โจมตีต้องสามารถเชื่อมต่อบริการ Apache HTTP Server ที่เปิด HTTP/2
- กระตุ้นข้อผิดพลาด: การประมวลผลคำขอพร้อมกันอาจทำให้เกิดเงื่อนไขการจัดการหน่วยความจำผิดพลาด
- เกิด Heap Corruption: ข้อมูลในหน่วยความจำอาจถูกเปลี่ยนแปลงหรือเสียหายในลักษณะที่ไม่ถูกต้อง
- อาจนำไปสู่ RCE: หากผู้โจมตีใช้ประโยชน์จากข้อผิดพลาดได้สำเร็จ อาจรันคำสั่งภายใต้สิทธิ์ของบริการที่ได้รับผลกระทบ
สำหรับ AXIS OS ผู้ผลิตระบุว่าช่องโหว่อาจนำไปสู่การเข้าถึงอุปกรณ์ด้วยสิทธิ์ระดับผู้ดูแล แต่ไม่ได้หมายความว่าการเชื่อมต่อ HTTP/2 ทุกครั้งหรือทุกอุปกรณ์ที่เปิดใช้งาน HTTP/2 จะถูกโจมตีสำเร็จโดยอัตโนมัติ
ผลกระทบต่อกล้อง CCTV และระบบเครือข่ายองค์กร
ระบบกล้องวงจรปิดแบบ IP Camera หรือ Network Camera เป็นส่วนหนึ่งของโครงสร้างพื้นฐาน IT และระบบรักษาความปลอดภัยขององค์กร เนื่องจากอุปกรณ์เหล่านี้เชื่อมต่อกับเครือข่ายเพื่อส่งภาพ บริหารจัดการอุปกรณ์ และจัดเก็บข้อมูลผ่านระบบบันทึกภาพที่เกี่ยวข้อง
หากผู้โจมตีสามารถเข้าถึงสิทธิ์ผู้ดูแลของอุปกรณ์ที่มีช่องโหว่ได้ อาจเกิดความเสี่ยงต่อการรักษาความปลอดภัยของอุปกรณ์และระบบที่เชื่อมต่ออยู่
ความเสี่ยงที่องค์กรควรพิจารณา
- Unauthorized Device Access: ผู้โจมตีอาจเข้าถึงระบบบริหารจัดการอุปกรณ์โดยไม่ได้รับอนุญาต
- Configuration Tampering: อาจมีการเปลี่ยนแปลงการตั้งค่าของกล้องหรือบริการเครือข่าย
- Information Disclosure: ข้อมูลเกี่ยวกับอุปกรณ์หรือระบบที่เชื่อมต่ออาจถูกเปิดเผย
- Service Disruption: การทำงานของอุปกรณ์หรือระบบบันทึกภาพที่เกี่ยวข้องอาจได้รับผลกระทบ
- Network Security Risk: อุปกรณ์ที่ถูกควบคุมอาจถูกใช้เป็นจุดเริ่มต้นในการสำรวจหรือโจมตีระบบอื่น หากเครือข่ายไม่มีการแบ่งส่วนและควบคุมสิทธิ์อย่างเหมาะสม
ทั้งนี้ ผลกระทบข้างต้นเป็นความเสี่ยงที่อาจเกิดขึ้นหากอุปกรณ์ถูกโจมตีสำเร็จ ไม่ใช่การยืนยันว่าผลิตภัณฑ์ AXIS มีการถูกเข้าถึงหรือข้อมูลรั่วไหลแล้ว
AXIS เตรียมออกแพตช์แก้ไขช่องโหว่
AXIS Communications ระบุว่าอยู่ระหว่างการเตรียม Service Release สำหรับ AXIS OS Track ที่ได้รับผลกระทบ โดยคาดว่าจะทยอยออกแพตช์ภายในช่วงไม่กี่สัปดาห์หลังประกาศวันที่ 16 พฤศจิกายน 2569
แพตช์ดังกล่าวจะอัปเดตส่วนประกอบ Apache HTTP Server เป็นเวอร์ชัน 2.4.71 ซึ่งเป็นเวอร์ชันที่ Apache Software Foundation เผยแพร่เพื่อแก้ไข CVE-2026-119618
ข้อความที่ AXIS ระบุว่าจะปรากฏใน Release Notes คือการอัปเดต Apache เป็นเวอร์ชัน 2.4.71 เพื่อเพิ่มระดับความปลอดภัยโดยรวมของผลิตภัณฑ์
ผู้ดูแลระบบควรติดตามข่าวสารและตรวจสอบ Firmware ที่รองรับอุปกรณ์แต่ละรุ่นโดยตรง เนื่องจาก AXIS OS แต่ละสายมีรอบการเผยแพร่และรุ่นที่รองรับแตกต่างกัน
ข้อควรระวัง: ณ วันที่ 16 พฤศจิกายน 2569 ยังไม่ควรสรุปว่าอุปกรณ์ AXIS ทุกรุ่นมี Firmware ที่แก้ไขช่องโหว่นี้พร้อมให้ดาวน์โหลดแล้ว เพราะผู้ผลิตยังอยู่ระหว่างการเตรียมแพตช์
วิธีลดความเสี่ยงชั่วคราวด้วยการปิด HTTP/2
ระหว่างที่รอ Service Release จาก AXIS ผู้ผลิตแนะนำให้ปิดการรองรับ HTTP/2 ชั่วคราว โดยตั้งค่าทั้ง AllowH2 และ AllowH2c เป็น no เพื่อป้องกันการใช้งานโปรโตคอลที่เกี่ยวข้องกับช่องโหว่
วิธีที่ 1: ตั้งค่าผ่าน AXIS OS Web Interface
- เข้าสู่หน้า Web Management ของอุปกรณ์ AXIS ด้วยบัญชีผู้ดูแลระบบที่ได้รับอนุญาต
- เปิดเมนู System และเลือก Plain config ตามอินเทอร์เฟซของ AXIS OS ที่ใช้งาน
- ค้นหาพารามิเตอร์ AllowH2 ในกลุ่ม System / HTTP2
- ปิดตัวเลือก Allow h2 และ Allow h2c
- บันทึกการตั้งค่าและตรวจสอบผลการเปลี่ยนแปลง
- ทดสอบการเชื่อมต่อและการทำงานของระบบกล้องวงจรปิดหลังปรับค่า
ตำแหน่งเมนูอาจแตกต่างกันตาม AXIS OS Version และรุ่นอุปกรณ์ โดยผู้ผลิตมีตัวอย่างภาพการตั้งค่าผ่านหน้า Plain config ใน Security Advisory อย่างเป็นทางการ
วิธีที่ 2: เปลี่ยนค่าผ่าน AXIS Parameter API
AXIS ยังระบุว่าสามารถปรับพารามิเตอร์ของอุปกรณ์ผ่าน AXIS Parameter API ได้ โดยตัวอย่าง URL สำหรับผู้ดูแลระบบที่ผ่านการยืนยันตัวตนมีดังนี้
http(s)://DEVICE-IP/axis-cgi/param.cgi?action=update&System.HTTP2.AllowH2=nohttp(s)://DEVICE-IP/axis-cgi/param.cgi?action=update&System.HTTP2.AllowH2c=noให้แทน DEVICE-IP ด้วย IP Address ของอุปกรณ์ในเครือข่ายที่ได้รับอนุญาต และดำเนินการผ่านช่องทางบริหารจัดการที่ปลอดภัย โดยไม่เปิด Management Interface สู่ Internet เพื่อใช้ตั้งค่าดังกล่าว
คำสั่งนี้เป็นการเปลี่ยนการตั้งค่าระบบ ไม่ใช่การติดตั้งแพตช์ และควรดำเนินการโดยผู้ดูแลระบบที่เข้าใจผลกระทบต่อบริการของอุปกรณ์
วิธีที่ 3: ใช้ AXIS Device Manager สำหรับหลายอุปกรณ์
หากองค์กรใช้งานกล้อง AXIS จำนวนมาก สามารถพิจารณาใช้ AXIS Device Manager หรือเครื่องมือจัดการอุปกรณ์ที่รองรับ เพื่อช่วยกระจายการตั้งค่าไปยังอุปกรณ์หลายเครื่องตามแนวทางที่ AXIS แนะนำ
ก่อนปรับการตั้งค่าแบบจำนวนมาก ควรทดสอบกับอุปกรณ์ตัวอย่าง ตรวจสอบผลกระทบต่อระบบบันทึกภาพ และจัดทำข้อมูลการตั้งค่าเดิมเพื่อรองรับการกู้คืนหากเกิดปัญหา
หมายเหตุ: การปิด HTTP/2 เป็นเพียงมาตรการลดความเสี่ยงชั่วคราว เมื่อ AXIS เผยแพร่ Firmware ที่แก้ไขแล้ว ควรติดตั้งอัปเดตตามคำแนะนำ และสามารถพิจารณาเปิด HTTP/2 กลับได้เมื่อยืนยันว่าระบบได้รับการแก้ไขช่องโหว่แล้ว
แนวทางป้องกันระบบกล้องวงจรปิดสำหรับองค์กร
นอกจากการแก้ไขช่องโหว่ CVE-2026-119618 แล้ว องค์กรควรตรวจสอบมาตรการความปลอดภัยของระบบ CCTV และ Network Camera ทั้งระบบ เนื่องจากอุปกรณ์เหล่านี้มักทำงานต่อเนื่องตลอดเวลาและมีการเชื่อมต่อกับโครงสร้างพื้นฐาน IT ภายในองค์กร
1. จำกัดการเข้าถึง Management Interface
ไม่ควรเปิดหน้า Web Management ของอุปกรณ์กล้องวงจรปิดให้เข้าถึงจาก Internet โดยตรง หากไม่มีความจำเป็น ควรจำกัดการเข้าถึงเฉพาะผู้ดูแลระบบและเครือข่ายที่ได้รับอนุญาต
2. แยกเครือข่าย CCTV ด้วย VLAN
พิจารณาแยกระบบกล้องวงจรปิดออกจากเครือข่ายสำหรับผู้ใช้งานทั่วไป เช่น การใช้ CCTV VLAN และกำหนด Firewall Policy เพื่ออนุญาตเฉพาะการสื่อสารที่จำเป็นระหว่างกล้อง เครื่องบันทึกภาพ และระบบบริหารจัดการ
3. ตรวจสอบและอัปเดต Firmware
จัดทำทะเบียนอุปกรณ์ Network Camera พร้อมข้อมูล Model, Serial Number และ AXIS OS Version เพื่อตรวจสอบว่ามี Security Update สำหรับอุปกรณ์แต่ละรุ่นหรือไม่
4. ใช้รหัสผ่านที่ปลอดภัย
เปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ ใช้รหัสผ่านที่มีความซับซ้อน และจำกัดสิทธิ์การใช้งานตามหน้าที่ของผู้ดูแลระบบ เพื่อลดความเสี่ยงจากการเข้าถึงโดยไม่ได้รับอนุญาต
5. ตรวจสอบ Log และพฤติกรรมผิดปกติ
ตรวจสอบการเข้าสู่ระบบ การเปลี่ยน Configuration และการเชื่อมต่อเครือข่ายของกล้องวงจรปิด หากพบเหตุการณ์ผิดปกติควรประเมินความเสี่ยงและดำเนินการตามกระบวนการ Incident Response
6. วางแผนการบำรุงรักษาระบบ CCTV
กำหนดรอบตรวจสอบอุปกรณ์และ Firmware รวมถึงทดสอบการบันทึกภาพ การเรียกดูภาพย้อนหลัง และความพร้อมใช้งานของระบบเพื่อรักษาความต่อเนื่องในการเฝ้าระวังพื้นที่สำคัญ
Checklist สิ่งที่ผู้ดูแลระบบควรตรวจสอบ
องค์กรที่ติดตั้งกล้อง AXIS สามารถใช้รายการตรวจสอบต่อไปนี้เพื่อประเมินความเสี่ยงและเตรียมพร้อมก่อนติดตั้งแพตช์
- Asset Inventory: ตรวจสอบจำนวนและรุ่นอุปกรณ์ AXIS ที่ใช้งาน
- AXIS OS Version: ตรวจสอบว่าอยู่ในช่วงเวอร์ชัน 6.50.5.10 หรือใหม่กว่าตามประกาศหรือไม่
- HTTP/2 Configuration: ตรวจสอบสถานะ AllowH2 และ AllowH2c
- Temporary Mitigation: ปิดการรองรับ HTTP/2 ตามประกาศ AXIS หากอุปกรณ์อยู่ในขอบเขตที่ได้รับผลกระทบ
- Management Access: จำกัดการเข้าถึง Web Management จากเครือข่ายที่ไม่เชื่อถือ
- Network Segmentation: ตรวจสอบการแบ่งเครือข่าย CCTV และ Firewall Policy
- Account Security: ตรวจสอบบัญชีผู้ดูแลระบบและรหัสผ่าน
- Log Monitoring: ตรวจสอบการเข้าถึงและพฤติกรรมผิดปกติของอุปกรณ์
- Firmware Monitoring: ติดตาม AXIS Security Advisory และ Release Notes เพื่อรอแพตช์
- Post-Update Verification: หลังติดตั้งแพตช์ให้ทดสอบการเชื่อมต่อ การแสดงภาพและระบบบันทึกภาพ
หากพบหลักฐานว่าอุปกรณ์อาจถูกเข้าถึงโดยไม่ได้รับอนุญาต ควรแยกอุปกรณ์ออกจากเครือข่ายที่มีความเสี่ยง เก็บหลักฐานที่จำเป็น ตรวจสอบการเปลี่ยนแปลง Configuration และประเมินการเปลี่ยน Credentials รวมถึงการกู้คืนจากสถานะที่เชื่อถือได้
สรุป: องค์กรที่ใช้กล้อง AXIS ควรตรวจสอบ AXIS OS
ประกาศช่องโหว่ CVE-2026-119618 ของ AXIS Communications เมื่อวันที่ 16 พฤศจิกายน 2569 เป็นการแจ้งเตือนช่องโหว่ระดับ Critical คะแนน CVSS 9.8 ซึ่งเกี่ยวข้องกับ Apache HTTP Server และโมดูล mod_http2 บน AXIS OS
ช่องโหว่อาจเปิดโอกาสให้ผู้โจมตีที่สามารถเข้าถึงบริการ HTTP/2 ที่ได้รับผลกระทบ รันโค้ดจากระยะไกลโดยไม่ผ่านการยืนยันตัวตน และอาจเข้าถึงสิทธิ์ผู้ดูแลอุปกรณ์ได้
AXIS อยู่ระหว่างการเตรียม Service Release ที่อัปเดต Apache HTTP Server เป็นเวอร์ชัน 2.4.71 โดยระหว่างรอแพตช์ องค์กรสามารถลดความเสี่ยงได้ด้วยการปิด HTTP/2 ทั้ง h2 และ h2c ตามคำแนะนำของผู้ผลิต พร้อมจำกัดการเข้าถึงระบบบริหารจัดการอุปกรณ์
อย่างไรก็ตาม ณ วันที่เผยแพร่ประกาศ AXIS ยังไม่พบหลักฐานยืนยันว่ามีการใช้ช่องโหว่นี้โจมตีผลิตภัณฑ์เครือข่ายของบริษัทจริง ดังนั้นการเตรียมความพร้อมและติดตามแพตช์จึงเป็นแนวทางที่เหมาะสมสำหรับผู้ดูแลระบบ
สำหรับองค์กรที่ใช้งาน IP Camera และระบบ CCTV ควรให้ความสำคัญกับความปลอดภัยของอุปกรณ์เครือข่าย การแบ่ง VLAN การควบคุมสิทธิ์ และการดูแล Firmware อย่างต่อเนื่อง ไม่แตกต่างจากการบริหารจัดการ Server, Firewall และ Network Switch
J&P IT Solution ให้บริการด้านระบบกล้องวงจรปิด CCTV, Network Infrastructure และ Cyber Security สำหรับองค์กร พร้อมติดตามข่าวสารด้านช่องโหว่และความปลอดภัยของอุปกรณ์ IT เพื่อสนับสนุนการออกแบบ ติดตั้ง และดูแลระบบเทคโนโลยีให้เหมาะสมกับการใช้งานของลูกค้า
เว็บไซต์: https://www.jpitsolution.com/
แหล่งข่าวและข้อมูลอ้างอิง
- AXIS Communications: Security Advisory CVE-2026-119618 (16 November 2026)
- AXIS: Security Advisories and Vulnerability Management
- AXIS: Device Software and Firmware Updates
- ThaiCERT: แจ้งเตือนช่องโหว่ Critical ใน Apache HTTP Server (12 November 2026)
- Red Hat: CVE-2026-119618 — Apache HTTP Server mod_http2